Etapa 02 · Evaluación

Ethical hacking, Red Team y pentesting

Simulamos ataques reales, con profesionales certificados, para medir cómo responde su organización antes de que lo haga un atacante.

Seguridad ofensiva

Ponemos a prueba sus defensas

Ethical hacking

  • Simulación de ataques reales por profesionales certificados
  • Reconocimiento, explotación y post-explotación controlada
  • Simulación de TTPs reales y evaluación de detección y respuesta
Red Team

  • Adversario completo y sigiloso con objetivos de negocio (crown jewels)
  • Emulación de TTPs basada en MITRE ATT&CK
  • Vectores técnico, ingeniería social y acceso físico
  • Evaluación del SOC y ejercicios Purple Team de cierre

Pentesting · PCI DSS 4.0.1

  • Pentest externo e interno de red (Req. 11.4.3 y 11.4.4)
  • Pentest de aplicaciones y prueba de segmentación del CDE (Req. 11.4.5)
  • Informe formal con evidencias y carta de cumplimiento para el QSA

Pentesting a dispositivos móviles

  • Evaluación Android e iOS según OWASP MASVS / MASTG
  • Análisis estático y dinámico (SAST/DAST móvil)
  • Almacenamiento, cifrado, sesiones y comunicación API/backend

Seguridad integrada con ingeniería social

La cadena se rompe por su eslabón más débil. Medimos cómo responden sus colaboradores y protegemos su marca en internet.
Ingeniería social

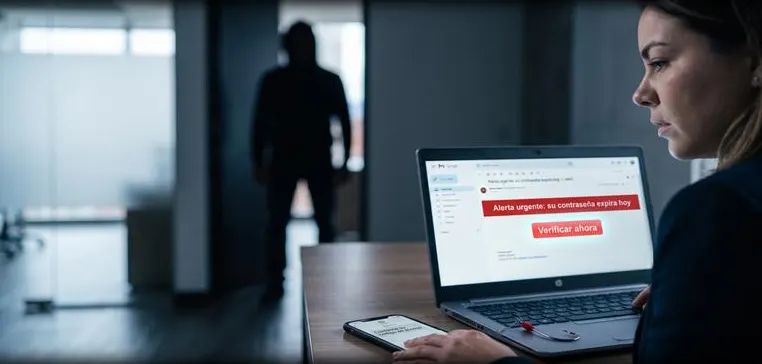
  • Phishing: clics, entrega de credenciales y reporte
  • Vishing: divulgación de información por llamada
  • Smishing: respuesta ante SMS fraudulentos
  • Tailgating: control de acceso físico

Brand protection

  • Detección de dominios similares y sitios de phishing
  • Monitoreo de perfiles falsos en redes y marketplaces
  • Búsqueda de credenciales filtradas en dark web
  • Solicitudes de eliminación (takedown)
Ingeniería social

Todos los servicios se ejecutan bajo acuerdo de confidencialidad (NDA) y autorización formal por escrito.

Proteja su información. Proteja su operación. Proteja su negocio.

Cuéntenos qué necesita y le proponemos un alcance a la medida de su madurez y criticidad.